
Eine angebliche Nachricht von PayPal, eine dringende Rechnung oder eine Aufforderung, das Microsoft-365-Passwort zu bestätigen: Phishing-Mails können täuschend echt aussehen. Sie sollen Empfänger dazu bringen, Zugangsdaten preiszugeben, schädliche Anhänge zu öffnen oder Geld zu überweisen.
Eine Phishing-Mail erkennen Sie häufig an ungewöhnlichen Absenderadressen, verdächtigen Links, künstlichem Zeitdruck und unerwarteten Aufforderungen. Allerdings können auch professionell gestaltete E-Mails mit korrekter Rechtschreibung und bekannten Firmenlogos gefälscht sein.
Wir zeigen Ihnen sieben typische Warnzeichen, konkrete Beispiele und die richtigen Schritte bei einem Phishing-Verdacht. Die Tipps eignen sich auch für Mitarbeitende ohne IT-Fachwissen – etwa in der Pflege, Verwaltung, Buchhaltung oder im Kundenservice.
Bildhinweis: Das Beitragsbild wurde mit KI erstellt.
Inhaltsverzeichnis
- Phishing-Mail erkennen: Der Schnellcheck
- Was ist eine Phishing-Mail?
- 7 Warnzeichen: Woran erkennt man eine Phishing-Mail?
- Beispiele: So sehen typische Phishing-Mails aus
- Verdächtige Phishing-Mail erhalten: Was tun?
- Auf eine Phishing-Mail geklickt: Was jetzt?
- Wie können Unternehmen ihre Mitarbeiter vor Phishing schützen?
- Häufige Fragen zum Erkennen von Phishing-Mails
- Phishing-Schutz für Unternehmen mit IT-Guard
Phishing-Mail erkennen: Der Schnellcheck
Wenn Sie sich bei einer E-Mail unsicher sind, helfen zunächst drei Fragen:
- Wer schreibt mir wirklich? Prüfen Sie die vollständige Absenderadresse, nicht nur den angezeigten Namen.
- Was soll ich tun? Seien Sie vorsichtig bei unerwarteten Zahlungsaufforderungen, Passwortabfragen und Dateianhängen.
- Wohin führt der Link? Kontrollieren Sie die tatsächliche Zieladresse, bevor Sie eine Internetseite öffnen.
Bleiben Zweifel, rufen Sie den angeblichen Absender über eine Ihnen bereits bekannte Telefonnummer an oder öffnen Sie dessen offizielle Website direkt.
Was ist eine Phishing-Mail?
Phishing bezeichnet eine Betrugsmethode, bei der Kriminelle sich als vertrauenswürdige Personen oder Unternehmen ausgeben. Per E-Mail versuchen sie beispielsweise, Passwörter, Bankdaten oder Zugriff auf geschäftliche Systeme zu erhalten.
Dazu imitieren sie Banken, Paketdienste, Online-Shops, Softwareanbieter oder interne Ansprechpartner.
Besonders gefährlich sind Nachrichten, die den Eindruck erwecken, eine sofortige Reaktion sei notwendig. Im Arbeitsalltag mit Zeitdruck, häufigen Unterbrechungen und vielen eingehenden Nachrichten können solche Täuschungen leicht übersehen werden.
7 Warnzeichen: Woran erkennt man eine Phishing-Mail?
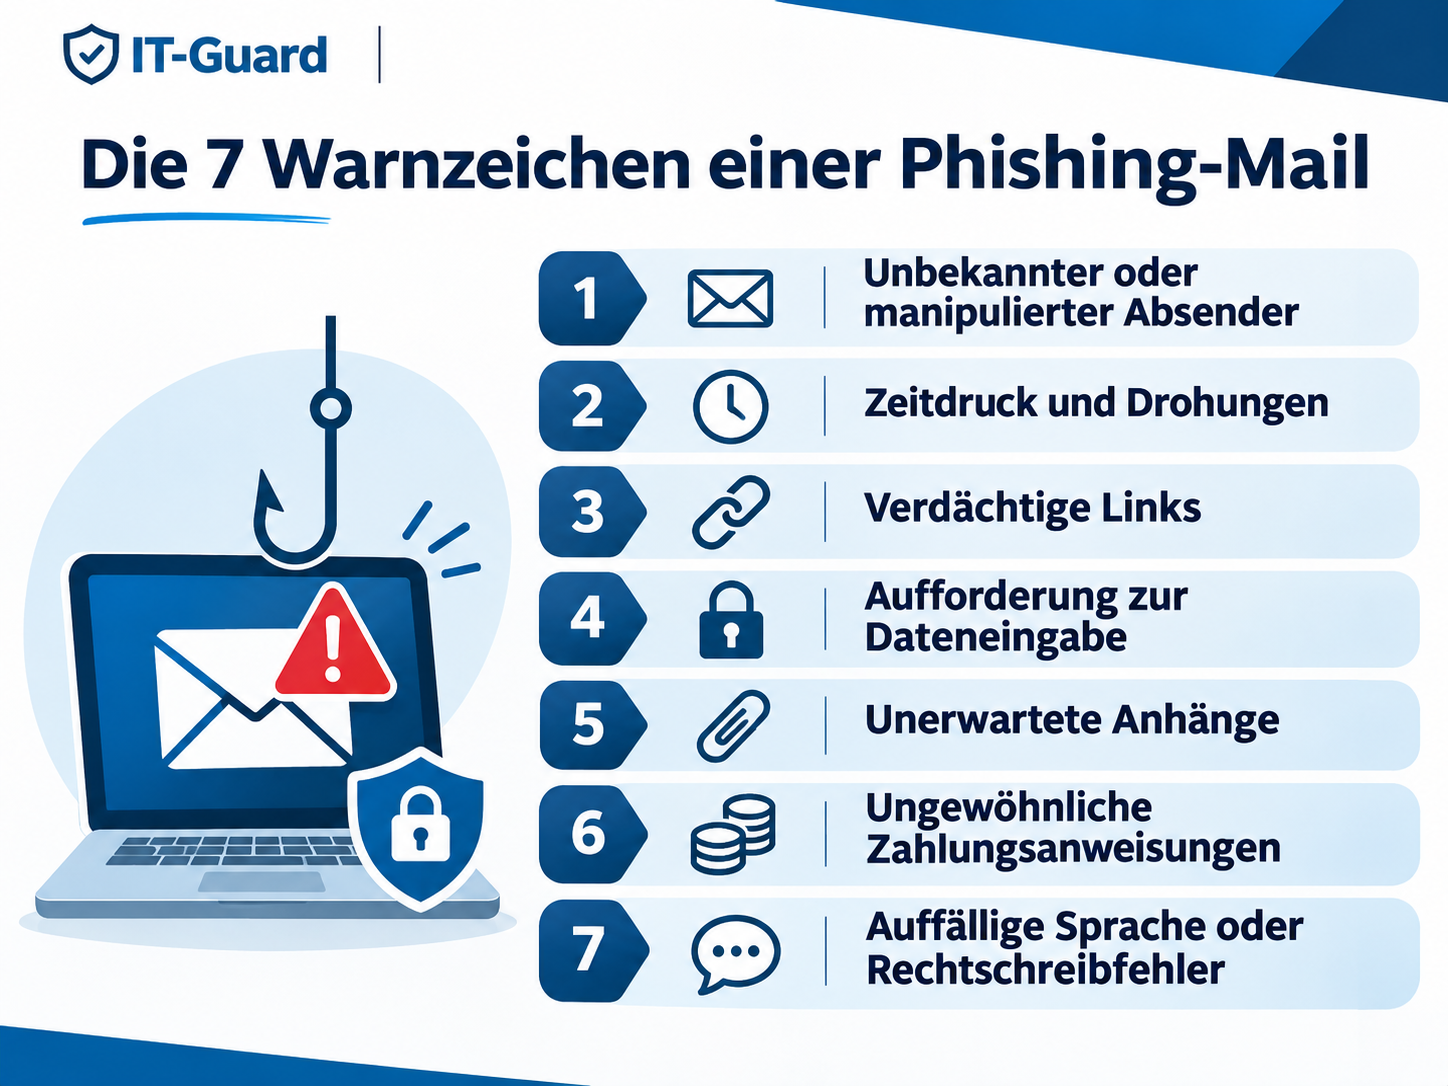
Hinweis: KI-generierte Illustration.
1. Ungewöhnliche oder gefälschte Absenderadresse
Eine E-Mail kann als Absender „Microsoft Support“ anzeigen, obwohl sie von einer völlig anderen Domain stammt.
Prüfen Sie deshalb die tatsächliche E-Mail-Adresse. Achten Sie auf zusätzliche Wörter, vertauschte Buchstaben und ungewöhnliche Domain-Endungen.
Achtung: Auch Nachrichten von bekannten Kontakten sind nicht automatisch sicher. Angreifer können fremde E-Mail-Konten übernehmen und darüber glaubwürdig wirkende Nachrichten verschicken.
2. Künstlicher Zeitdruck und Drohungen
Phishing-Mails sollen häufig eine schnelle, unüberlegte Reaktion auslösen. Typische Formulierungen sind:
- „Ihr Konto wird in 30 Minuten gesperrt.“
- „Bestätigen Sie sofort Ihre Zugangsdaten.“
- „Letzte Mahnung: Zahlung heute erforderlich.“
Lassen Sie sich von solchen Aufforderungen nicht unter Druck setzen. Prüfen Sie die Angelegenheit unabhängig von der erhaltenen E-Mail.
3. Verdächtige Links und gefälschte Internetseiten
Viele Phishing-Mails führen auf Webseiten, die echten Anmeldeportalen täuschend ähnlich sehen.
Am Computer können Sie den Mauszeiger über einen Link bewegen, ohne ihn anzuklicken. Prüfen Sie die angezeigte Zieladresse sorgfältig.
Auf Smartphones ist die Überprüfung häufig schwieriger. Verwenden Sie deshalb lieber die offizielle App oder rufen Sie die bekannte Internetadresse selbst auf.
Auch QR-Codes können auf betrügerische Webseiten führen.
Wichtig: Das Schloss-Symbol im Browser und eine HTTPS-Adresse garantieren nicht, dass eine Website vertrauenswürdig ist.
4. Aufforderung zur Eingabe vertraulicher Daten
Werden Sie unerwartet aufgefordert, Passwörter, TANs oder Kreditkarteninformationen einzugeben, ist Vorsicht geboten.
Besonders kritisch sind Nachrichten, die Sie zur Anmeldung über einen zugesandten Link oder zur Bestätigung einer unbekannten Mehrfaktor-Anmeldung auffordern.
Eine solche Aufforderung sollten Sie ausschließlich über den offiziellen Zugang des jeweiligen Anbieters überprüfen.
5. Unerwartete oder ungewöhnliche Dateianhänge
Gefälschte Rechnungen, Bewerbungen oder Vertragsunterlagen können Schadsoftware enthalten.
Seien Sie besonders vorsichtig bei ausführbaren Dateien, unbekannten Archiven und Dokumenten, die Sie auffordern, zusätzliche Funktionen oder Makros zu aktivieren.
Ein bekanntes Dateiformat oder eine seriös wirkende Dateibezeichnung sind kein ausreichender Sicherheitsnachweis. Welche Folgen ein erfolgreicher Angriff haben kann, verdeutlicht unser Praxisbericht über einen Ransomware-Angriff auf sechs Standorte.
6. Ungewöhnliche Zahlungsanweisungen
Eine angebliche Nachricht der Geschäftsführung fordert eine dringende Überweisung. Oder ein Lieferant teilt plötzlich eine neue Bankverbindung mit.
Solche Änderungen sollten grundsätzlich über einen unabhängigen Kommunikationsweg bestätigt werden.
Rufen Sie den bekannten Ansprechpartner unter seiner gespeicherten Telefonnummer an. Verwenden Sie keine Kontaktdaten aus der verdächtigen Nachricht.
7. Auffällige Sprache oder ungewöhnliche Anrede
Rechtschreibfehler, unpassende Formulierungen und allgemeine Anreden können Hinweise auf Betrugsversuche sein.
Allerdings sind diese Merkmale heute weniger zuverlässig. Mithilfe künstlicher Intelligenz können Kriminelle fehlerfreie, persönlich formulierte Nachrichten erstellen.
Eine sprachlich perfekte E-Mail kann trotzdem Phishing sein.
Beispiele: So sehen typische Phishing-Mails aus
Die folgenden Beispiele sind fiktiv und zeigen unterschiedliche Situationen, in denen Mitarbeitende mit betrügerischen E-Mails konfrontiert werden können.
Beispiel 1: Gefälschte Microsoft-365-Nachricht
Absender: Microsoft IT-Support (support@konto-pruefung.example)
Betreff: Ihr Microsoft-365-Konto wird deaktiviert
Sehr geehrte Nutzerin, sehr geehrter Nutzer,
aufgrund ungewöhnlicher Anmeldeversuche müssen Sie Ihr Benutzerkonto innerhalb der nächsten 30 Minuten bestätigen.
Andernfalls wird Ihr Zugriff auf Microsoft 365 vorübergehend gesperrt.
Bitte nutzen Sie den beigefügten Bestätigungslink.
Woran erkennt man den Betrugsversuch? Die verdächtige Absenderdomain, die angedrohte Kontosperrung und der künstliche Zeitdruck sind deutliche Warnzeichen. Die Nachricht fordert außerdem eine Anmeldung über einen zugesandten Link.
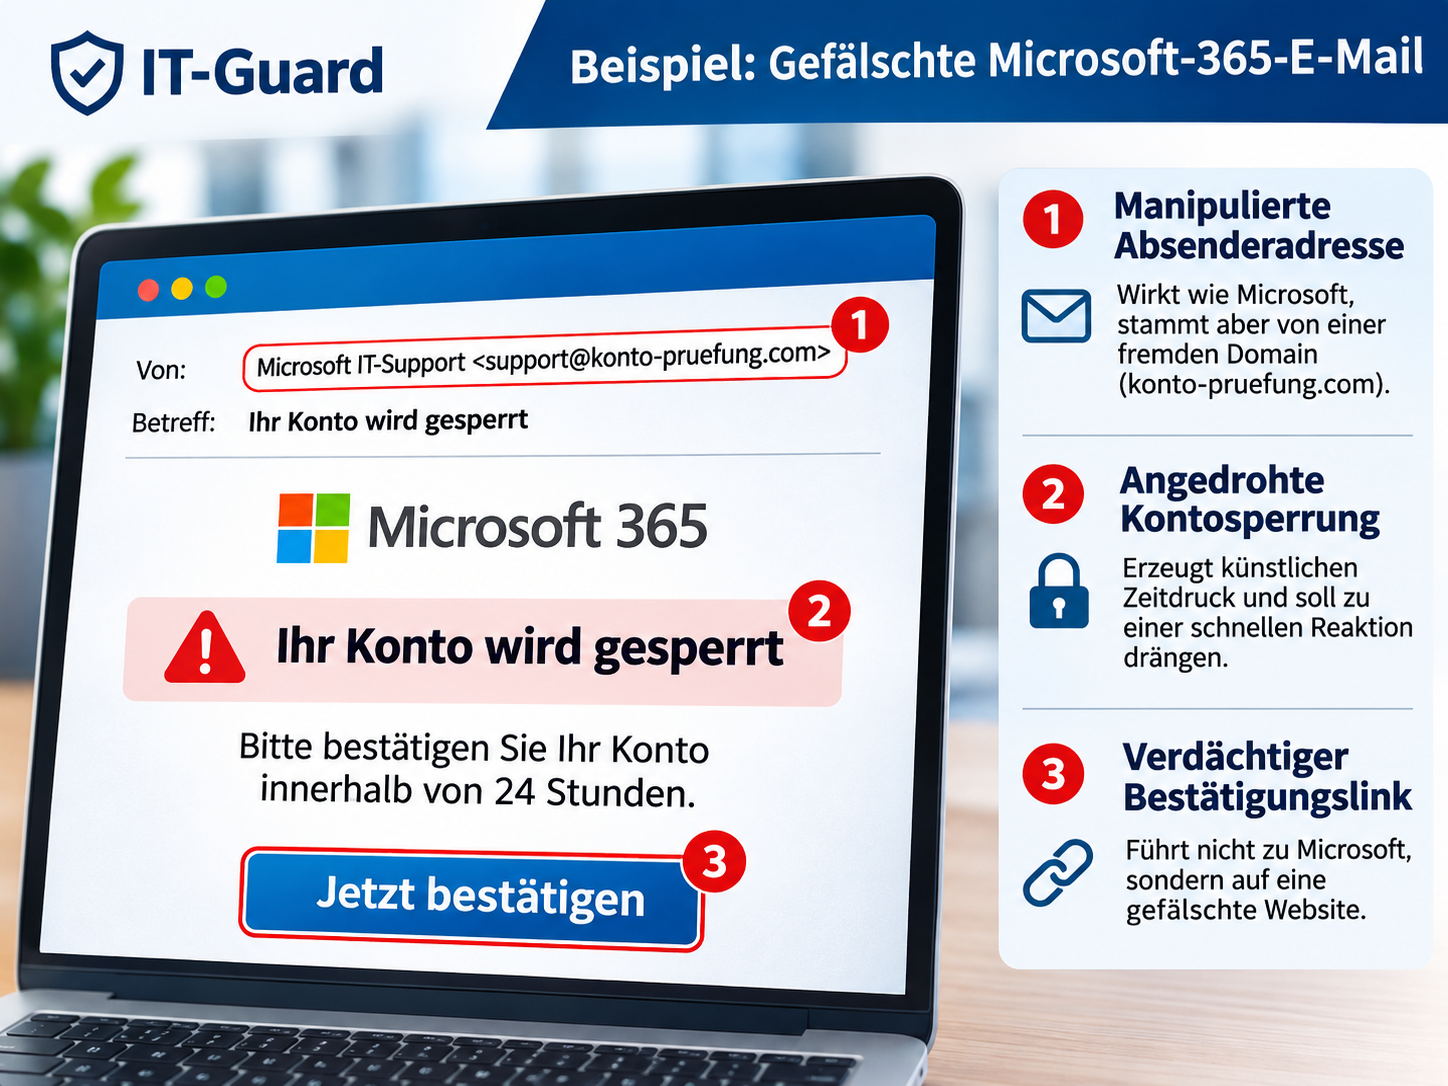
Hinweis: KI-generierte Illustration einer fiktiven Phishing-Mail.
Beispiel 2: Phishing-Mail an Pflegepersonal
Eine Pflegekraft erhält während des Frühdienstes eine vermeintliche E-Mail der Einrichtungsverwaltung:
„Wichtige Aktualisierung: Bitte bestätigen Sie Ihren Zugang zum Dienstplanportal vor dem nächsten Schichtwechsel.“
Die Nachricht enthält das Logo der Einrichtung und einen Link zu einer angeblichen Anmeldeseite.
Gerade bei häufigen Schichtwechseln und wenig Zeit für administrative Aufgaben kann eine solche Aufforderung plausibel wirken.
Was sollte die Pflegekraft tun? Nicht auf den Link klicken, sondern das bekannte Dienstplanportal direkt öffnen oder bei der zuständigen Verwaltung nachfragen.
In Pflegeeinrichtungen können auch gefälschte Nachrichten zu Pflegedokumentation, Abrechnung oder Krankenkassenkommunikation auftauchen. Besonders wichtig sind deshalb einfache Meldewege und verständliche Sicherheitsregeln. Wie sich solche Anforderungen in eine professionelle IT-Betreuung integrieren lassen, zeigt unsere Seite zum IT-Systemhaus für Pflegeunternehmen.
Beispiel 3: Gefälschte Rechnung in der Buchhaltung
Eine Mitarbeiterin erhält eine scheinbar reguläre Lieferantenrechnung. In der Nachricht wird darauf hingewiesen, dass sich die Bankverbindung kurzfristig geändert habe.
Die E-Mail wirkt glaubwürdig, weil der Lieferant dem Unternehmen bekannt ist.
Was sollte die Buchhaltung tun? Die geänderte Bankverbindung vor einer Überweisung telefonisch über eine bekannte Kontaktnummer bestätigen lassen.
Wie Kriminelle gezielt Zeitdruck und Vertrauen ausnutzen, zeigt auch unser Ratgeber Die Geschichte von Frau Becker.
Beispiel 4: PayPal-Phishing-Mail erkennen
Bei einer gefälschten PayPal-Mail wird häufig behauptet, eine Zahlung sei fehlgeschlagen, das Konto sei eingeschränkt oder es habe eine verdächtige Transaktion gegeben.
Anstatt den enthaltenen Link zu öffnen, sollten Sie PayPal direkt über die offizielle Website oder App aufrufen.
Prüfen Sie dort, ob die behauptete Einschränkung oder Transaktion tatsächlich existiert.
Verdächtige Phishing-Mail erhalten: Was tun?
Wenn Sie vermuten, dass eine E-Mail gefälscht ist, sollten Sie folgendermaßen vorgehen:
- Keine Links anklicken: Öffnen Sie stattdessen die offizielle Website über einen bekannten Zugang.
- Keine Anhänge öffnen: Besonders dann nicht, wenn Sie die Datei nicht erwartet haben.
- Absender unabhängig kontaktieren: Nutzen Sie eine bekannte Telefonnummer oder einen anderen vertrauenswürdigen Kommunikationsweg.
- IT-Abteilung informieren: Melden Sie die verdächtige E-Mail über den vorgesehenen Meldeweg.
- Nachricht zunächst aufbewahren: Bei einem möglichen Sicherheitsvorfall kann die IT-Abteilung die Nachricht einschließlich technischer Informationen untersuchen.
In Unternehmen sollte jeder Mitarbeitende wissen, an wen verdächtige E-Mails gemeldet werden können.
Auf eine Phishing-Mail geklickt: Was jetzt?
Nicht jeder Klick führt unmittelbar zu einem Schaden. Welche Maßnahmen notwendig sind, hängt davon ab, was nach dem Öffnen passiert ist.
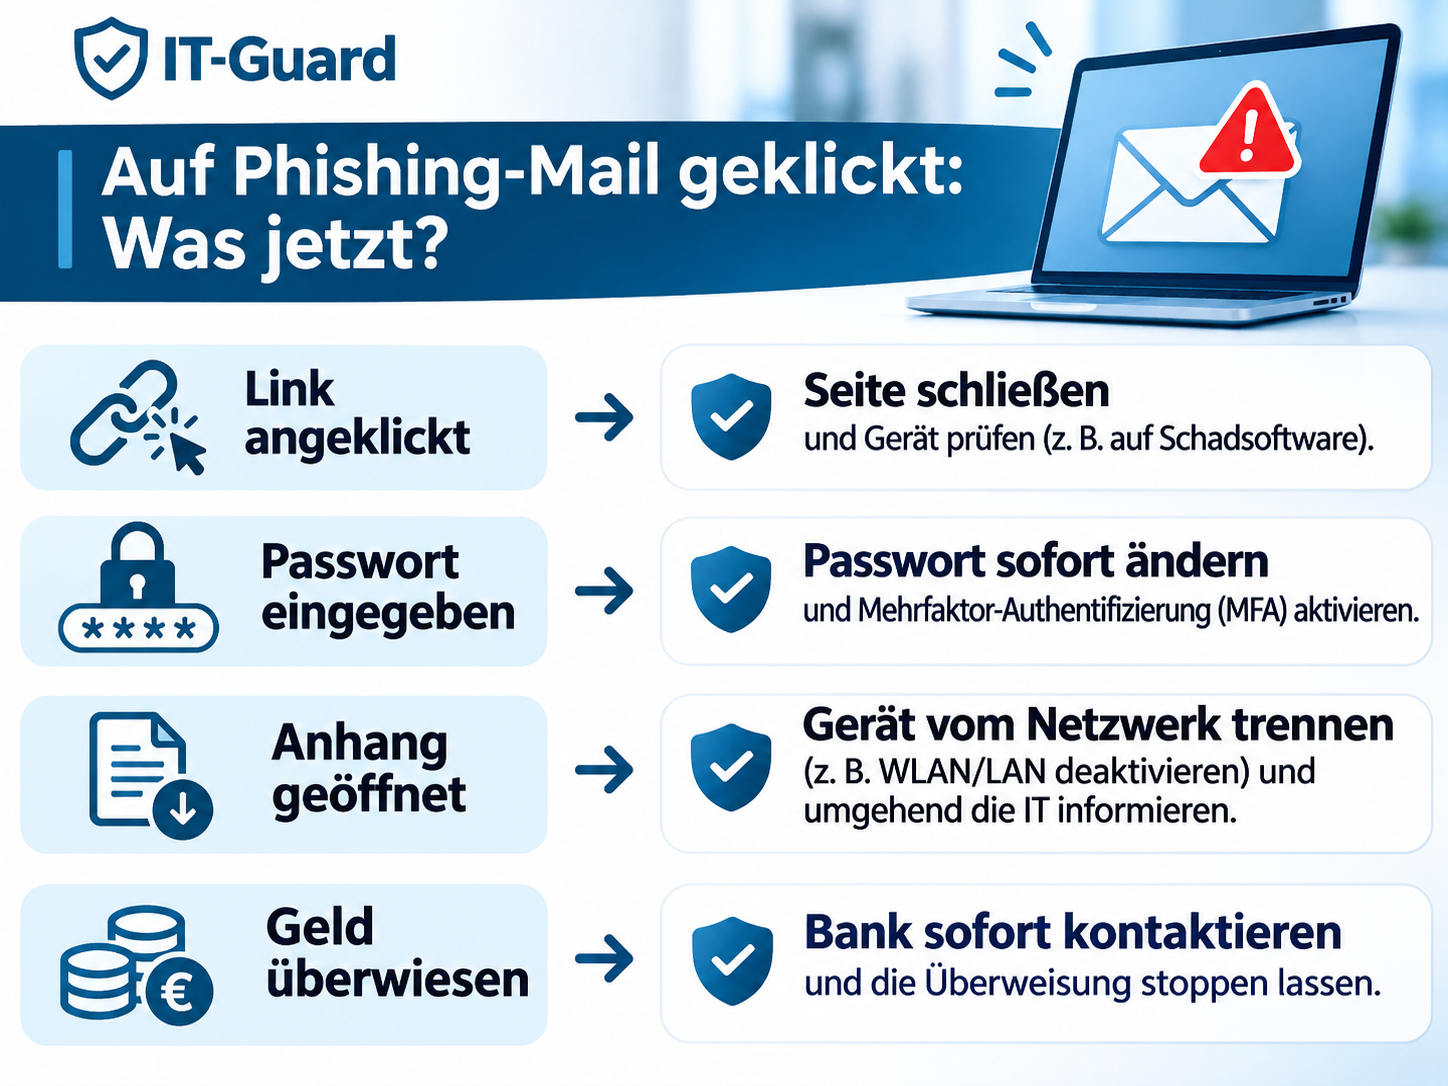
Hinweis: KI-generierte Illustration.
Sie haben lediglich einen Link angeklickt
Schließen Sie die verdächtige Seite und informieren Sie Ihre IT-Abteilung. Diese kann überprüfen, ob weitere Maßnahmen erforderlich sind.
Sie haben ein Passwort eingegeben
Ändern Sie das betroffene Passwort über die offizielle Website oder App und informieren Sie unverzüglich Ihre IT-Abteilung.
Diese sollte prüfen, ob unbefugte Anmeldungen stattgefunden haben und ob bestehende Sitzungen beendet werden müssen.
Sie haben einen verdächtigen Anhang geöffnet
Melden Sie den Vorfall sofort. Verwenden Sie das betroffene Gerät möglichst nicht weiter, bis die IT-Abteilung das Risiko bewertet hat.
Ob der Rechner vom Netzwerk getrennt oder weitere Schutzmaßnahmen durchgeführt werden müssen, sollte anhand des internen IT-Notfallplans entschieden werden.
Sie haben Bankdaten eingegeben oder Geld überwiesen
Kontaktieren Sie unverzüglich Ihre Bank über die offiziellen Kontaktwege. Informieren Sie bei geschäftlichen Zahlungen außerdem die zuständige Unternehmensleitung.
Entscheidend ist die schnelle Meldung. Mitarbeitende sollten Sicherheitsvorfälle offen ansprechen können, ohne aus Angst vor Vorwürfen wertvolle Zeit zu verlieren.
Wie können Unternehmen ihre Mitarbeiter vor Phishing schützen?
Phishing betrifft nicht nur IT-Abteilungen. Auch Pflegekräfte, Mitarbeitende am Empfang, in der Verwaltung, im Vertrieb oder in der Buchhaltung arbeiten regelmäßig mit digitalen Nachrichten und Anwendungen.
Nicht alle Beschäftigten verfügen über technische Vorkenntnisse. Deshalb müssen Sicherheitsmaßnahmen leicht verständlich sein und sich in bestehende Arbeitsabläufe integrieren lassen.
Besonders hilfreich sind:
- Praxisnahe Awareness-Schulungen: Mitarbeitende lernen anhand typischer E-Mails, verdächtige Nachrichten zu erkennen.
- Phishing-Simulationen: Kontrollierte Übungsnachrichten helfen, das eigene Verhalten zu überprüfen und zu verbessern.
- Technischer E-Mail-Schutz: Sicherheitsfilter können zahlreiche betrügerische Nachrichten bereits vor der Zustellung erkennen.
- Mehrfaktor-Authentifizierung: Ein zusätzlicher Anmeldefaktor kann das Risiko einer Kontoübernahme trotz gestohlenen Passworts reduzieren.
- Klare Meldewege: Verdächtige Nachrichten müssen ohne komplizierte Verfahren an die IT gemeldet werden können.
Gerade in Pflegeeinrichtungen oder Unternehmen mit wechselnden Schichten sollten Schulungen kurz, verständlich und wiederholbar sein. Weitere grundlegende Maßnahmen erläutern wir im Ratgeber Best Practices für IT-Sicherheit in KMU.
Phishing ist allerdings nur eine von mehreren Methoden, mit denen Kriminelle Mitarbeitende täuschen. Weitere Beispiele wie telefonische Betrugsversuche und CEO-Fraud finden Sie im Artikel 5 typische Hacker-Tricks, auf die Mitarbeiter immer noch hereinfallen.
Häufige Fragen zum Erkennen von Phishing-Mails
Was ist ein Warnsignal von Phishing-Mails?
Besonders verdächtig sind unerwartete Anfragen nach Passwörtern oder Zahlungsdaten, künstlicher Zeitdruck, ungewöhnliche Absenderadressen und Links zu unbekannten Webseiten. Auch angebliche Kontosperrungen und neue Bankverbindungen sollten unabhängig überprüft werden. Einzelne Warnzeichen reichen nicht immer für eine sichere Beurteilung aus, da gefälschte E-Mails sehr professionell gestaltet sein können.
Kann eine Phishing-Mail auch von einer bekannten E-Mail-Adresse kommen?
Ja. Kriminelle können echte E-Mail-Konten übernehmen oder Absenderinformationen manipulieren. Deshalb sollten Sie ungewöhnliche Zahlungsaufforderungen und Anfragen nach vertraulichen Daten auch dann überprüfen, wenn die Nachricht scheinbar von einer bekannten Person stammt.
Kann ich eine Phishing-Mail gefahrlos öffnen?
Das reine Anzeigen einer E-Mail ist bei aktuellen, sicher konfigurierten E-Mail-Programmen normalerweise mit einem deutlich geringeren Risiko verbunden als das Öffnen von Anhängen oder Links. Ein Restrisiko durch Sicherheitslücken bleibt jedoch bestehen. Laden Sie bei verdächtigen Nachrichten keine externen Inhalte nach und melden Sie die E-Mail bei Bedarf Ihrer IT-Abteilung.
Wo kann ich eine Phishing-Mail melden?
Im Unternehmen sollten Sie die Nachricht an die IT-Abteilung oder den zuständigen Sicherheitskontakt melden. Privatpersonen können betrügerische Nachrichten außerdem an das Phishing-Radar der Verbraucherzentrale NRW weiterleiten. Bei einem bereits eingetretenen Schaden sollten zusätzlich betroffene Dienstleister oder Banken kontaktiert werden.
Phishing-Schutz für Unternehmen mit IT-Guard
Wer Phishing-Mails erkennt und verdächtige Nachrichten richtig meldet, trägt wesentlich zur Sicherheit des Unternehmens bei. Ergänzend benötigen Unternehmen geeignete technische Schutzmaßnahmen und verständliche Schulungen.
IT-Guard unterstützt Unternehmen mit E-Mail-Sicherheitsmaßnahmen, Awareness-Schulungen, Phishing-Simulationen und individuellen IT-Sicherheitskonzepten.
Weitere Informationen zu diesen Leistungen finden Sie unter IT-Sicherheit für Unternehmen.
