
Ein verschlüsselter Server, gestohlene Kundendaten oder eine manipulierte Rechnung: Ein Cyberangriff kann mittelständische Unternehmen innerhalb kürzester Zeit erheblich beeinträchtigen. Wenn Warenwirtschaft, Produktion oder E-Mail-Kommunikation ausfallen, entstehen nicht nur IT-Probleme, sondern häufig auch direkte wirtschaftliche Schäden.
Cyberangriffe im Mittelstand sind besonders kritisch, weil viele Unternehmen stark von digitalen Systemen abhängen, aber nur begrenzte Ressourcen für IT-Sicherheit besitzen. Zu den wichtigsten Bedrohungen zählen Ransomware, Phishing, gestohlene Zugangsdaten und Angriffe auf ungeschützte IT-Systeme.
Welche Cyberangriffe sind aktuell relevant? Welche finanziellen Folgen können entstehen? Und mit welchen Maßnahmen können sich mittelständische Unternehmen auch bei begrenztem Budget wirksam schützen?
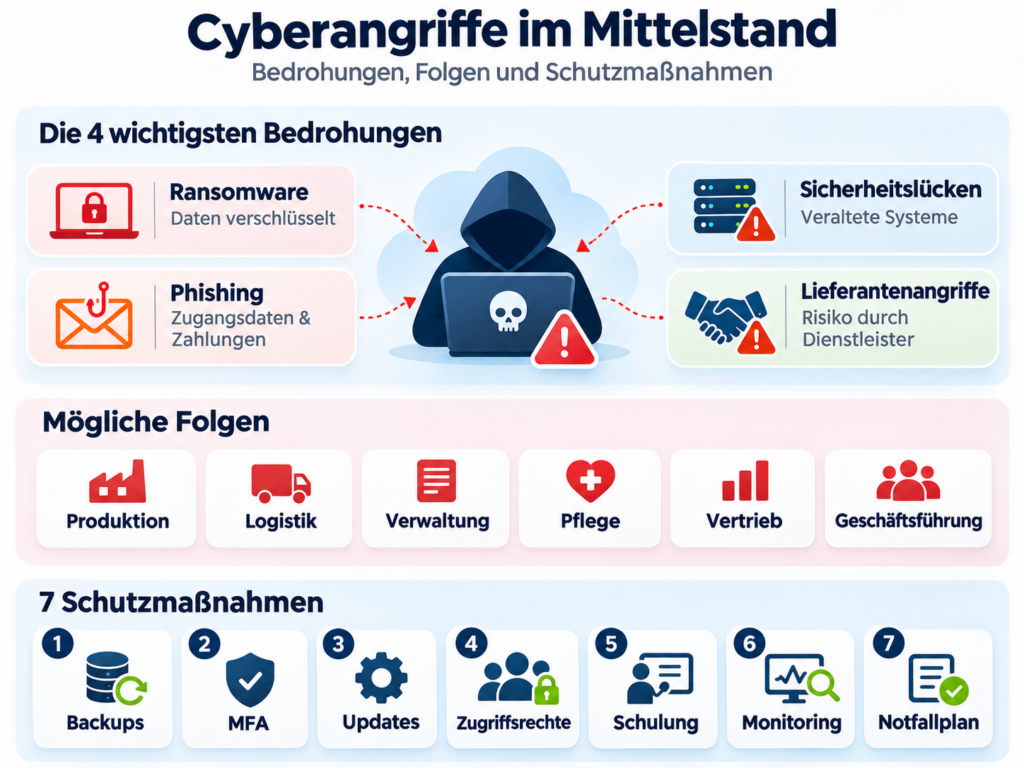
Bildhinweis: Das Beitragsbild und die Infografik wurden mit KI erstellt.
Inhaltsverzeichnis
- Wie stark ist der deutsche Mittelstand von Cyberangriffen betroffen?
- Welche Cyberangriffe bedrohen mittelständische Unternehmen?
- Welche Folgen haben Cyberangriffe auf mittelständische Unternehmen?
- Praxisbeispiel: Ransomware-Angriff auf sechs Unternehmensstandorte
- 7 Schutzmaßnahmen gegen Cyberangriffe im Mittelstand
- Cyberangriff im Unternehmen: Was ist sofort zu tun?
- Welche gesetzlichen Pflichten gelten bei Cyberangriffen?
- Häufige Fragen zu Cyberangriffen im Mittelstand
- Cyberangriffe im Mittelstand: Wie IT-Guard Unternehmen unterstützt
Wie stark ist der deutsche Mittelstand von Cyberangriffen betroffen?
Cyberkriminalität verursacht erhebliche wirtschaftliche Schäden. Laut der Bitkom-Studie Wirtschaftsschutz 2026 entstanden der deutschen Wirtschaft durch Datendiebstahl, Industriespionage und Sabotage geschätzte Schäden zwischen 211 und 270,8 Milliarden Euro. Davon entfielen rund 160,4 bis 205,8 Milliarden Euro auf Cyberangriffe.
Die Zahlen beziehen sich auf die deutsche Wirtschaft insgesamt und nicht ausschließlich auf mittelständische Unternehmen.
Die Studie zeigt außerdem: 63 % der befragten Unternehmen haben innerhalb der vergangenen zwölf Monate eine Zunahme von Cyberangriffen festgestellt. Gleichzeitig schätzten nur noch 43 % ihre Vorbereitung auf Cyberangriffe als sehr gut ein.
Quelle: Bitkom – Wirtschaftsschutz 2026
Für mittelständische Betriebe können insbesondere drei Faktoren problematisch werden:
- Hohe IT-Abhängigkeit: Produktion, Buchhaltung, Kundenkommunikation und Auftragsverwaltung sind häufig miteinander vernetzt.
- Begrenzte Sicherheitsressourcen: Nicht jedes Unternehmen verfügt über spezialisierte IT-Sicherheitsexperten oder eine kontinuierliche Überwachung.
- Abhängigkeit von Dienstleistern: Sicherheitsvorfälle bei Softwareanbietern oder Geschäftspartnern können auch den eigenen Betrieb beeinträchtigen.
Dabei müssen Angreifer ein Unternehmen nicht gezielt auswählen. Automatisierte Angriffe suchen beispielsweise nach verwundbaren Servern, schlecht geschützten Fernzugängen oder kompromittierten Benutzerkonten.
Warum auch kleinere Betriebe attraktive Ziele darstellen, erläutern wir im Ratgeber Warum Cyberkriminelle kleine Unternehmen öfter angreifen als Konzerne.
Welche Cyberangriffe bedrohen mittelständische Unternehmen?
Ransomware: Wenn Unternehmensdaten verschlüsselt werden
Bei einem Ransomware-Angriff verschlüsseln Kriminelle Dateien oder ganze Serverumgebungen und verlangen Geld für deren Freigabe. Häufig werden zusätzlich vertrauliche Informationen gestohlen, um Unternehmen mit deren Veröffentlichung zu erpressen.
Ein erfolgreicher Angriff kann Warenwirtschaftssysteme, Produktionsplanung und Buchhaltung lahmlegen. Sind auch die Datensicherungen betroffen, wird die Wiederherstellung erheblich erschwert.
Welche Angriffswege Kriminelle nutzen und welche Gegenmaßnahmen helfen, erläutert unser RatgeberSchutz gegen Erpressersoftware.
Phishing und gestohlene Zugangsdaten
Betrügerische E-Mails sollen Mitarbeitende dazu bringen, Passwörter einzugeben, schädliche Anhänge zu öffnen oder unberechtigte Zahlungen auszuführen.
Besonders gefährlich sind Nachrichten, die scheinbar von bekannten Geschäftspartnern, der Geschäftsführung oder Microsoft 365 stammen. KI erleichtert es Angreifern, solche Nachrichten sprachlich überzeugend und individuell zu gestalten.
Weitere Beispiele für Phishing, manipulierte Zahlungsanweisungen und andere Täuschungsmethoden finden Sie im Artikel5 typische Hacker-Tricks, auf die Mitarbeiter immer noch hereinfallen.
Angriffe über Sicherheitslücken und Fernzugänge
Veraltete Software, ungeschützte VPN-Verbindungen oder falsch konfigurierte Server können Angreifern den Zugang zum Unternehmensnetzwerk ermöglichen.
Besonders kritisch wird es, wenn kompromittierte Benutzerkonten weitreichende Administratorrechte besitzen. Dann kann sich ein zunächst begrenzter Sicherheitsvorfall auf zahlreiche weitere Systeme ausweiten.
Angriffe über Lieferanten und IT-Dienstleister
Unternehmen sind über Cloud-Dienste, Software und digitale Schnittstellen mit zahlreichen externen Partnern verbunden.
Wird ein Dienstleister kompromittiert, können auch dessen Kunden betroffen sein. Deshalb müssen externe Zugänge, Berechtigungen und Softwareabhängigkeiten ebenfalls Bestandteil eines IT-Sicherheitskonzepts sein.
Welche Folgen haben Cyberangriffe auf mittelständische Unternehmen?
Ein Cyberangriff kann unterschiedliche Unternehmensbereiche gleichzeitig treffen. Die konkreten Auswirkungen hängen davon ab, welche Systeme betroffen sind und wie schnell der Betrieb wiederhergestellt werden kann.
| Unternehmensbereich | Mögliche Folgen eines Cyberangriffs |
|---|---|
| Produktion | Stillstand von Maschinen und Fertigungsanlagen |
| Logistik | Keine Warenbuchungen, gestörter Versand |
| Verwaltung | Ausfall von Buchhaltung, ERP und E-Mail |
| Pflegeeinrichtungen | Eingeschränkter Zugriff auf Pflegedokumentation und Dienstpläne |
| Vertrieb | Verzögerte Angebote und eingeschränkte Kundenkommunikation |
| Geschäftsführung | Wiederherstellungskosten, rechtliche Risiken und Vertrauensverlust |
Was kostet ein Cyberangriff im Mittelstand?
Die tatsächlichen Kosten lassen sich nicht pauschal beziffern. Sie hängen unter anderem von der Dauer des Ausfalls, der Anzahl betroffener Systeme und den notwendigen Wiederherstellungsmaßnahmen ab.
Typische Kostenpositionen sind Umsatzausfälle, IT-Forensik, Datenrekonstruktion, externe Dienstleistungen, mögliche Rechtsstreitigkeiten und zusätzliche Investitionen in die IT-Infrastruktur.
Hinzu kommen langfristige Folgen wie Vertrauensverlust, Kundenabwanderung oder Vertragsstrafen bei nicht eingehaltenen Lieferterminen.
Wie hoch der Schaden im Einzelfall ausfallen kann, zeigt ein dokumentierter IT-Guard-Einsatz.
Praxisbeispiel: Ransomware-Angriff auf sechs Unternehmensstandorte
Im März 2025 wurde IT-Guard zu einem mittelständischen Unternehmen mit sechs deutschlandweiten Standorten gerufen. Ein Ransomware-Angriff hatte zentrale IT-Systeme lahmgelegt. Betroffen waren unter anderem PCs, Server, Datenbanken und Datensicherungen.
Auch Produktions- und Logistikprozesse standen still.
Bei der technischen Untersuchung zeigte sich, dass Angreifer nach einer Schadsoftwareinfektion Zugriff auf unzureichend geschützte Zugangsdaten erlangt hatten. Über die kompromittierten Berechtigungen konnten sie schließlich die zentrale Virtualisierungsinfrastruktur angreifen.
IT-Guard unterstützte den strukturierten Wiederaufbau der IT-Umgebung. Dazu gehörten unter anderem neue Arbeitsplätze, Serverinfrastruktur, verbesserte Zugangssicherheit, moderne Firewall-Lösungen und ein überarbeitetes Backup-Konzept.
Die im Einsatzbericht dokumentierten reinen Schadenskosten lagen bei etwa 350.000 bis 450.000 Euro. Weitere Investitionen, die teilweise ohnehin anstanden, erhöhten die Gesamtausgaben.
Der Fall verdeutlicht, warum getrennte Datensicherungen, geschützte Administratorzugänge und ein vorbereiteter IT-Notfallplan entscheidend sind.
Wie IT-Guard beim Wiederaufbau vorgegangen ist, erfahren Sie im ausführlichen BerichtEin Ransomware-Angriff auf sechs Standorte.
7 Schutzmaßnahmen gegen Cyberangriffe im Mittelstand
Ein zuverlässiges Sicherheitskonzept muss nicht mit einem vollständigen Austausch der IT-Infrastruktur beginnen. Entscheidend ist, die größten Risiken zu identifizieren und Schutzmaßnahmen nach ihrer Wirksamkeit zu priorisieren.
1. Backups getrennt speichern und regelmäßig testen
Regelmäßige Datensicherungen sind eine wesentliche Voraussetzung, um nach einem Cyberangriff den Geschäftsbetrieb wiederherzustellen.
Backups sollten gegen unbefugte Änderungen geschützt und unabhängig von der produktiven IT aufbewahrt werden. Unveränderbare oder offline gespeicherte Sicherungen reduzieren das Risiko, dass Angreifer sämtliche Datenbestände zerstören.
Ebenso wichtig sind regelmäßige Wiederherstellungstests. Nur so lässt sich überprüfen, ob geschäftskritische Systeme innerhalb der benötigten Zeit wieder verfügbar gemacht werden können.
Weitere Informationen:Backup & Datensicherung.
2. Mehrfaktor-Authentifizierung einsetzen
Passwörter allein schützen Benutzerkonten nicht zuverlässig vor unbefugtem Zugriff.
Mit einer Mehrfaktor-Authentifizierung (MFA) wird zusätzlich ein weiterer Anmeldefaktor benötigt. Das erschwert die Übernahme von Konten, selbst wenn Zugangsdaten gestohlen wurden.
Besonders wichtig ist MFA für Administratoren, Microsoft 365, Fernzugänge und weitere geschäftskritische Anwendungen.
3. Sicherheitsupdates und Schwachstellenmanagement organisieren
Betriebssysteme, Server, Firewalls und Anwendungen müssen regelmäßig aktualisiert werden.
Besonders dringlich sind bekannte Sicherheitslücken in öffentlich erreichbaren Systemen. Unternehmen sollten deshalb dokumentieren, welche Programme und Geräte eingesetzt werden, wer für Updates verantwortlich ist und wie kritische Schwachstellen behandelt werden.
4. Netzwerke und Zugriffsrechte begrenzen
Nicht jeder Mitarbeitende benötigt Zugriff auf sämtliche Unternehmenssysteme. Ein konsequentes Berechtigungsmanagement reduziert die möglichen Auswirkungen kompromittierter Benutzerkonten.
Zusätzlich kann die Trennung unterschiedlicher Netzwerkbereiche verhindern, dass sich Angreifer ungehindert zwischen Verwaltungsservern, Arbeitsplätzen und Produktionssystemen bewegen.
5. Mitarbeitende für Cyberangriffe sensibilisieren
Technische Schutzmaßnahmen sollten durch verständliche Schulungen ergänzt werden.
Mitarbeitende müssen verdächtige E-Mails, ungewöhnliche Zahlungsaufforderungen und mögliche Sicherheitsvorfälle erkennen und unkompliziert melden können.
Besonders hilfreich sind kurze, praxisnahe Übungen für Beschäftigte ohne IT-Fachwissen, beispielsweise in der Pflege, Buchhaltung oder Verwaltung.
6. Sicherheitsvorfälle frühzeitig erkennen
Ein erfolgreicher Angriff wird nicht immer sofort bemerkt. Auffällige Anmeldungen, ungewöhnliche Datenübertragungen oder verdächtige Aktivitäten auf Servern können jedoch Hinweise liefern.
Durch geeignete Endpoint-Security, zentrale Protokollierung und kontinuierliches Monitoring lassen sich solche Ereignisse schneller untersuchen.
Warum herkömmlicher Virenschutz allein kein ausreichendes Sicherheitskonzept darstellt, erklären wir im RatgeberWarum ein Antivirenprogramm alleine nicht mehr reicht.
7. Einen IT-Notfallplan erstellen und Verantwortlichkeiten festlegen
Was passiert, wenn morgen früh die zentralen Server ausfallen?
Ein IT-Notfallplan sollte festlegen, wer Entscheidungen trifft, welche Systeme zuerst wiederhergestellt werden und wie Mitarbeitende sowie externe Dienstleister erreichbar bleiben.
Auch alternative Kommunikationswege, regelmäßige Übungen und klar definierte Zuständigkeiten gehören dazu.
Cyberangriff im Unternehmen: Was ist sofort zu tun?
Wenn ein Cyberangriff vermutet wird, zählt eine schnelle, koordinierte Reaktion.
- Vorfall melden: IT-Verantwortliche, Geschäftsführung und gegebenenfalls den IT-Sicherheitsdienstleister informieren.
- Ausbreitung begrenzen: Betroffene Systeme kontrolliert isolieren. Vor dem Ausschalten mögliche Beweismittel berücksichtigen und fachliche Unterstützung einholen.
- Zugänge absichern: Kompromittierte Benutzerkonten und Fernzugänge prüfen und bei Bedarf sperren.
- Beweise sichern: Protokolle, auffällige Nachrichten und relevante Systeminformationen dokumentieren.
- Wiederherstellung vorbereiten: Erst nach Eindämmung und Bewertung der Sicherheitslage geprüfte Backups einsetzen.
- Meldepflichten prüfen: Datenschutzbeauftragte und gegebenenfalls zuständige Behörden einbeziehen.
Die konkreten Maßnahmen hängen von der Art des Angriffs und den betroffenen Systemen ab. Unkoordinierte Änderungen können eine spätere forensische Untersuchung erschweren.
Welche gesetzlichen Pflichten gelten bei Cyberangriffen?
Cyberangriffe können neben technischen und wirtschaftlichen Folgen auch gesetzliche Meldepflichten auslösen.
DSGVO: Datenschutzverletzungen innerhalb von 72 Stunden melden
Sind personenbezogene Daten betroffen, muss geprüft werden, ob eine meldepflichtige Datenschutzverletzung vorliegt.
Nach Artikel 33 DSGVO muss der Verantwortliche eine solche Verletzung grundsätzlich unverzüglich und möglichst innerhalb von 72 Stunden nach Bekanntwerden der zuständigen Aufsichtsbehörde melden, sofern ein Risiko für die Rechte und Freiheiten natürlicher Personen nicht unwahrscheinlich ist.
Nicht jeder Cyberangriff löst automatisch eine DSGVO-Meldung aus. Datenschutzverletzungen müssen jedoch auch dann entsprechend den gesetzlichen Anforderungen dokumentiert werden, wenn keine Meldepflicht besteht.
NIS2: Zusätzliche Pflichten für bestimmte Unternehmen
Das deutsche NIS2-Umsetzungsgesetz ist seit dem 6. Dezember 2025 in Kraft.
Je nach Branche, Unternehmensgröße und gesetzlichen Kriterien können Unternehmen unter zusätzliche Anforderungen an IT-Sicherheitsmaßnahmen, Risikomanagement und die Meldung erheblicher Sicherheitsvorfälle fallen.
Betroffene wichtige und besonders wichtige Einrichtungen müssen bei erheblichen Sicherheitsvorfällen grundsätzlich eine frühe Erstmeldung innerhalb von 24 Stunden und eine weitere Meldung innerhalb von 72 Stunden nach Kenntniserlangung vorsehen. Weitere gesetzliche Vorgaben, etwa zur Abschlussmeldung, sind zu beachten.
Ob ein Unternehmen tatsächlich unter diese Regelungen fällt, muss individuell geprüft werden.
Häufige Fragen zu Cyberangriffen im Mittelstand
Warum werden mittelständische Unternehmen angegriffen?
Mittelständische Unternehmen verfügen häufig über wertvolle Daten und geschäftskritische IT-Systeme, aber nicht immer über umfangreiche Sicherheitsressourcen. Automatisierte Angriffe können zudem Unternehmen jeder Größe treffen. Häufig suchen Täter nach verwundbaren Systemen, kompromittierten Zugangsdaten oder Möglichkeiten zur finanziellen Erpressung.
Wie gefährdet ist der deutsche Mittelstand durch Cyberangriffe?
Die Bitkom-Studie Wirtschaftsschutz 2026 zeigt eine hohe wirtschaftliche Belastung durch Cyberangriffe. Wie hoch das Risiko eines einzelnen Unternehmens ist, hängt insbesondere von seiner IT-Infrastruktur, der Angriffsfläche und den vorhandenen Schutzmaßnahmen ab. Auch Lieferketten und externe Dienstleister können das Risiko beeinflussen.
Welche IT-Sicherheitsmaßnahmen sollten kleine Unternehmen zuerst umsetzen?
Besonders wichtig sind getestete Backups, Mehrfaktor-Authentifizierung, regelmäßige Sicherheitsupdates und geschützte Administratorzugänge. Hinzu kommen klare Meldewege für verdächtige Ereignisse. Welche Maßnahmen zuerst umgesetzt werden sollten, hängt von den kritischsten Geschäftsprozessen und den vorhandenen Schwachstellen ab.
Ist eine Cyberversicherung für mittelständische Unternehmen sinnvoll?
Eine Cyberversicherung kann bestimmte finanzielle Folgen eines Sicherheitsvorfalls abdecken, beispielsweise Kosten für IT-Forensik oder Betriebsunterbrechungen. Der Leistungsumfang hängt vom jeweiligen Vertrag ab. Versicherungen ersetzen weder regelmäßige Datensicherungen noch technische Schutzmaßnahmen oder einen funktionierenden IT-Notfallplan.
Cyberangriffe im Mittelstand: Wie IT-Guard Unternehmen unterstützt
Cyberangriffe lassen sich nicht vollständig ausschließen. Mit einem abgestimmten Sicherheitskonzept können mittelständische Unternehmen jedoch ihre Angriffsfläche reduzieren, Vorfälle früher erkennen und die wirtschaftlichen Folgen begrenzen.
IT-Guard unterstützt Unternehmen bei der Analyse ihrer bestehenden IT-Sicherheit sowie der Einführung und Betreuung geeigneter Schutzmaßnahmen. Dazu gehören unter anderem Firewall- und Netzwerksicherheit, Endpoint Protection, Backup-Konzepte, Security Monitoring und Awareness-Schulungen.
Als IT-Systemhaus aus Willich betreut IT-Guard mittelständische Unternehmen mit dem Ziel, ihre IT-Infrastruktur langfristig sicher und zuverlässig zu betreiben.
Weitere Informationen zu unseren Leistungen finden Sie unter IT-Sicherheit für Unternehmen.
